Esta semana he tenido el placer de asistir a una masterclass de Juan Manuel Belloto Gómez sobre IA responsable y la implantación de la ISO/IEC 42001.
El curso, impartido a través de AENOR, ha repasado desde los principios éticos de la IA y el reglamento que regula su uso —el AI Act— hasta llegar a la ISO/IEC 42001, la EN 18286 y la ISO/IEC 23894, entre otras normas.
Durante estos días he podido profundizar en aspectos que no siempre aparecen recogidos en las normas o en las leyes. Hemos construido, entre todos, una perspectiva más armonizada sobre los requisitos que se le exigen a una IA responsable, robusta y confiable.
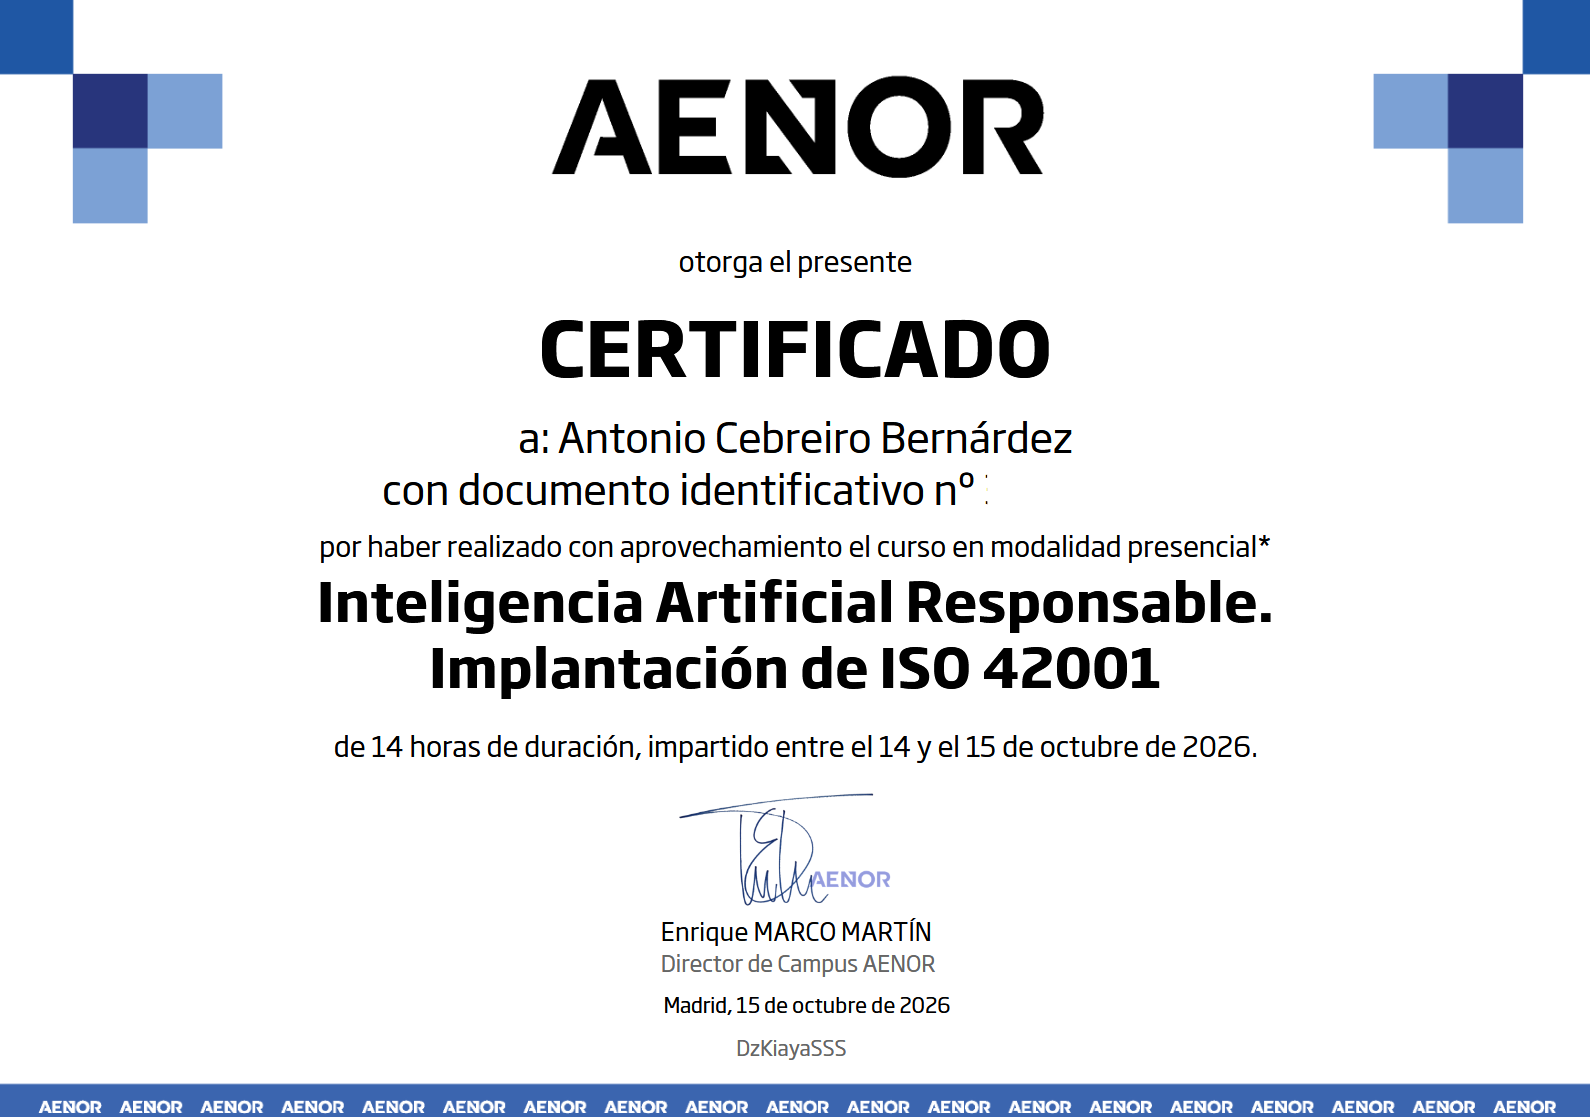
Los apuntes que me llevo
A continuación, los apuntes que para mí son más importantes:
La ISO 42001 no tiene presunción de conformidad con el Reglamento de IA (RIA): cumplir con la 42001 no garantiza cumplir con el reglamento.
La primera y, a día de hoy, única norma armonizada para cumplir con el artículo 17 del RIA es la EN 18286, que permite construir un Sistema de Gestión de la Calidad (SGC).
Aunque existen normas como la ISO/IEC 23894 y el NIST AI RMF, la gestión de los riesgos de IA puede adaptarse con una metodología propia o con otros estándares de gestión de riesgos ya implantados, como la ISO/IEC 27005 o la ISO 31000.
Lo que viene: la certificación Lead Auditor
Sin duda, esta formación es clave dada la cantidad de modificaciones que hay ahora mismo en la regulación de la IA.
Ahora, a por lo siguiente: la certificación de Lead Auditor de ISO/IEC 42001.
Toni
Ayudo a empresas a encajar la IA con sus obligaciones de cumplimiento, desde la política de IA hasta la relación real entre la ISO/IEC 42001 y el Reglamento de IA. Si estás en ese punto, hablamos.