Soy Antonio Cebreiro Bernárdez, ingeniero informático y consultor de ciberseguridad. Trabajo como freelance y en remoto, bajo la marca ACBSEC, con empresas de cualquier ubicación y tamaño.
Acompaño a las organizaciones en dos frentes que suelen ir juntos: la estrategia y el cumplimiento —NIS2, ISO/IEC 27001, ENS, TISAX— y los proyectos técnicos que los sostienen, sobre todo en el ecosistema Microsoft, protección de la información y prevención de fuga de datos. También he creado y liderado equipos de seguridad desde cero.
Además, soy socio fundador de Usoarit junto con Anxo Pereira Fernández y Victoria Melissa Toledo Luna. En Usoarit nos dedicamos a la consultoría de recursos humanos para empresas tecnológicas.
Esta página recoge mi perfil completo. Si buscas los servicios o quieres escribirme, lo tienes en la portada.
Especialidades, certificaciones y marcos de trabajo
Mi trayectoria profesional combina ciberseguridad, seguridad de la información, cumplimiento normativo, arquitectura de seguridad, tecnología y gestión de equipos.
Ciberseguridad y seguridad de la información
Mi experiencia abarca, entre otras, las siguientes áreas:
- Gobierno, riesgo y cumplimiento (GRC).
- Estrategia de ciberseguridad.
- Seguridad de la información.
- Gestión y análisis de riesgos.
- Arquitectura de seguridad.
- Cloud Security.
- Gestión de identidades y accesos (IAM).
- Protección de la información.
- Prevención de fuga de información (DLP).
- Microsoft Security.
- Zero Trust.
- Cultura y concienciación en ciberseguridad.
- Ciberseguridad industrial.
- Seguridad en el sector de automoción.
Trabajo con Entra ID, Purview, Intune, Defender, CASB, Proofpoint, Zscaler y Nessus, además de email security e ingeniería social.
Normativas, estándares y marcos
Trabajo con los principales marcos y estándares utilizados por las organizaciones para gestionar y mejorar su ciberseguridad:
- ISO/IEC 27001 — sistemas de gestión de seguridad de la información.
- Esquema Nacional de Seguridad (ENS).
- Directiva NIS2 y sus requisitos de ciberseguridad y resiliencia.
- TISAX — evaluación de seguridad de la información en la cadena de suministro del sector de automoción, sobre el catálogo VDA ISA.
- CIS Controls y NIST CSF.
- Marcos y buenas prácticas relacionados con gobierno, riesgo, cumplimiento y arquitectura de seguridad.
Certificaciones y credenciales
Entre mis principales certificaciones y credenciales profesionales se encuentran:
También cuento con la credencial UNECE R/155 · Ciberseguridad en automoción — Cybentia.
A esto se suma formación especializada en ciberseguridad industrial, seguridad de la información, Microsoft Security y protección de datos e información.
Estas certificaciones y credenciales complementan mi experiencia profesional en proyectos de ciberseguridad, cumplimiento, arquitectura y protección de la información.
NIS2, ISO 27001 y ENS
Una parte importante de mi trabajo actual consiste en ayudar a las organizaciones a convertir estos requisitos en acciones concretas.
En función de las necesidades de cada empresa, trabajo en:
Análisis de aplicabilidad, análisis de brechas, identificación de obligaciones, evaluación de riesgos y definición de hojas de ruta.
Implantación y mejora de sistemas de gestión de seguridad de la información, análisis de riesgos, controles y preparación para auditorías.
Análisis de situación, identificación de brechas y acompañamiento en los procesos de adecuación.
Análisis de brechas frente al catálogo VDA ISA, definición de controles y acompañamiento en la preparación de la evaluación.
Mi objetivo no es limitarme a interpretar una norma, sino ayudar a la organización a entender qué le aplica, qué debe hacer, qué debería priorizar y cómo llevarlo a la práctica.
Si quieres comprobar en qué punto estás antes de hablar conmigo, tienes el checklist NIS2 —aplicabilidad y 16 controles— y el resto de herramientas gratuitas. Y si prefieres leerme primero, escribo en el blog sobre cumplimiento, seguridad Microsoft y cadena de suministro.
Ponencias y divulgación
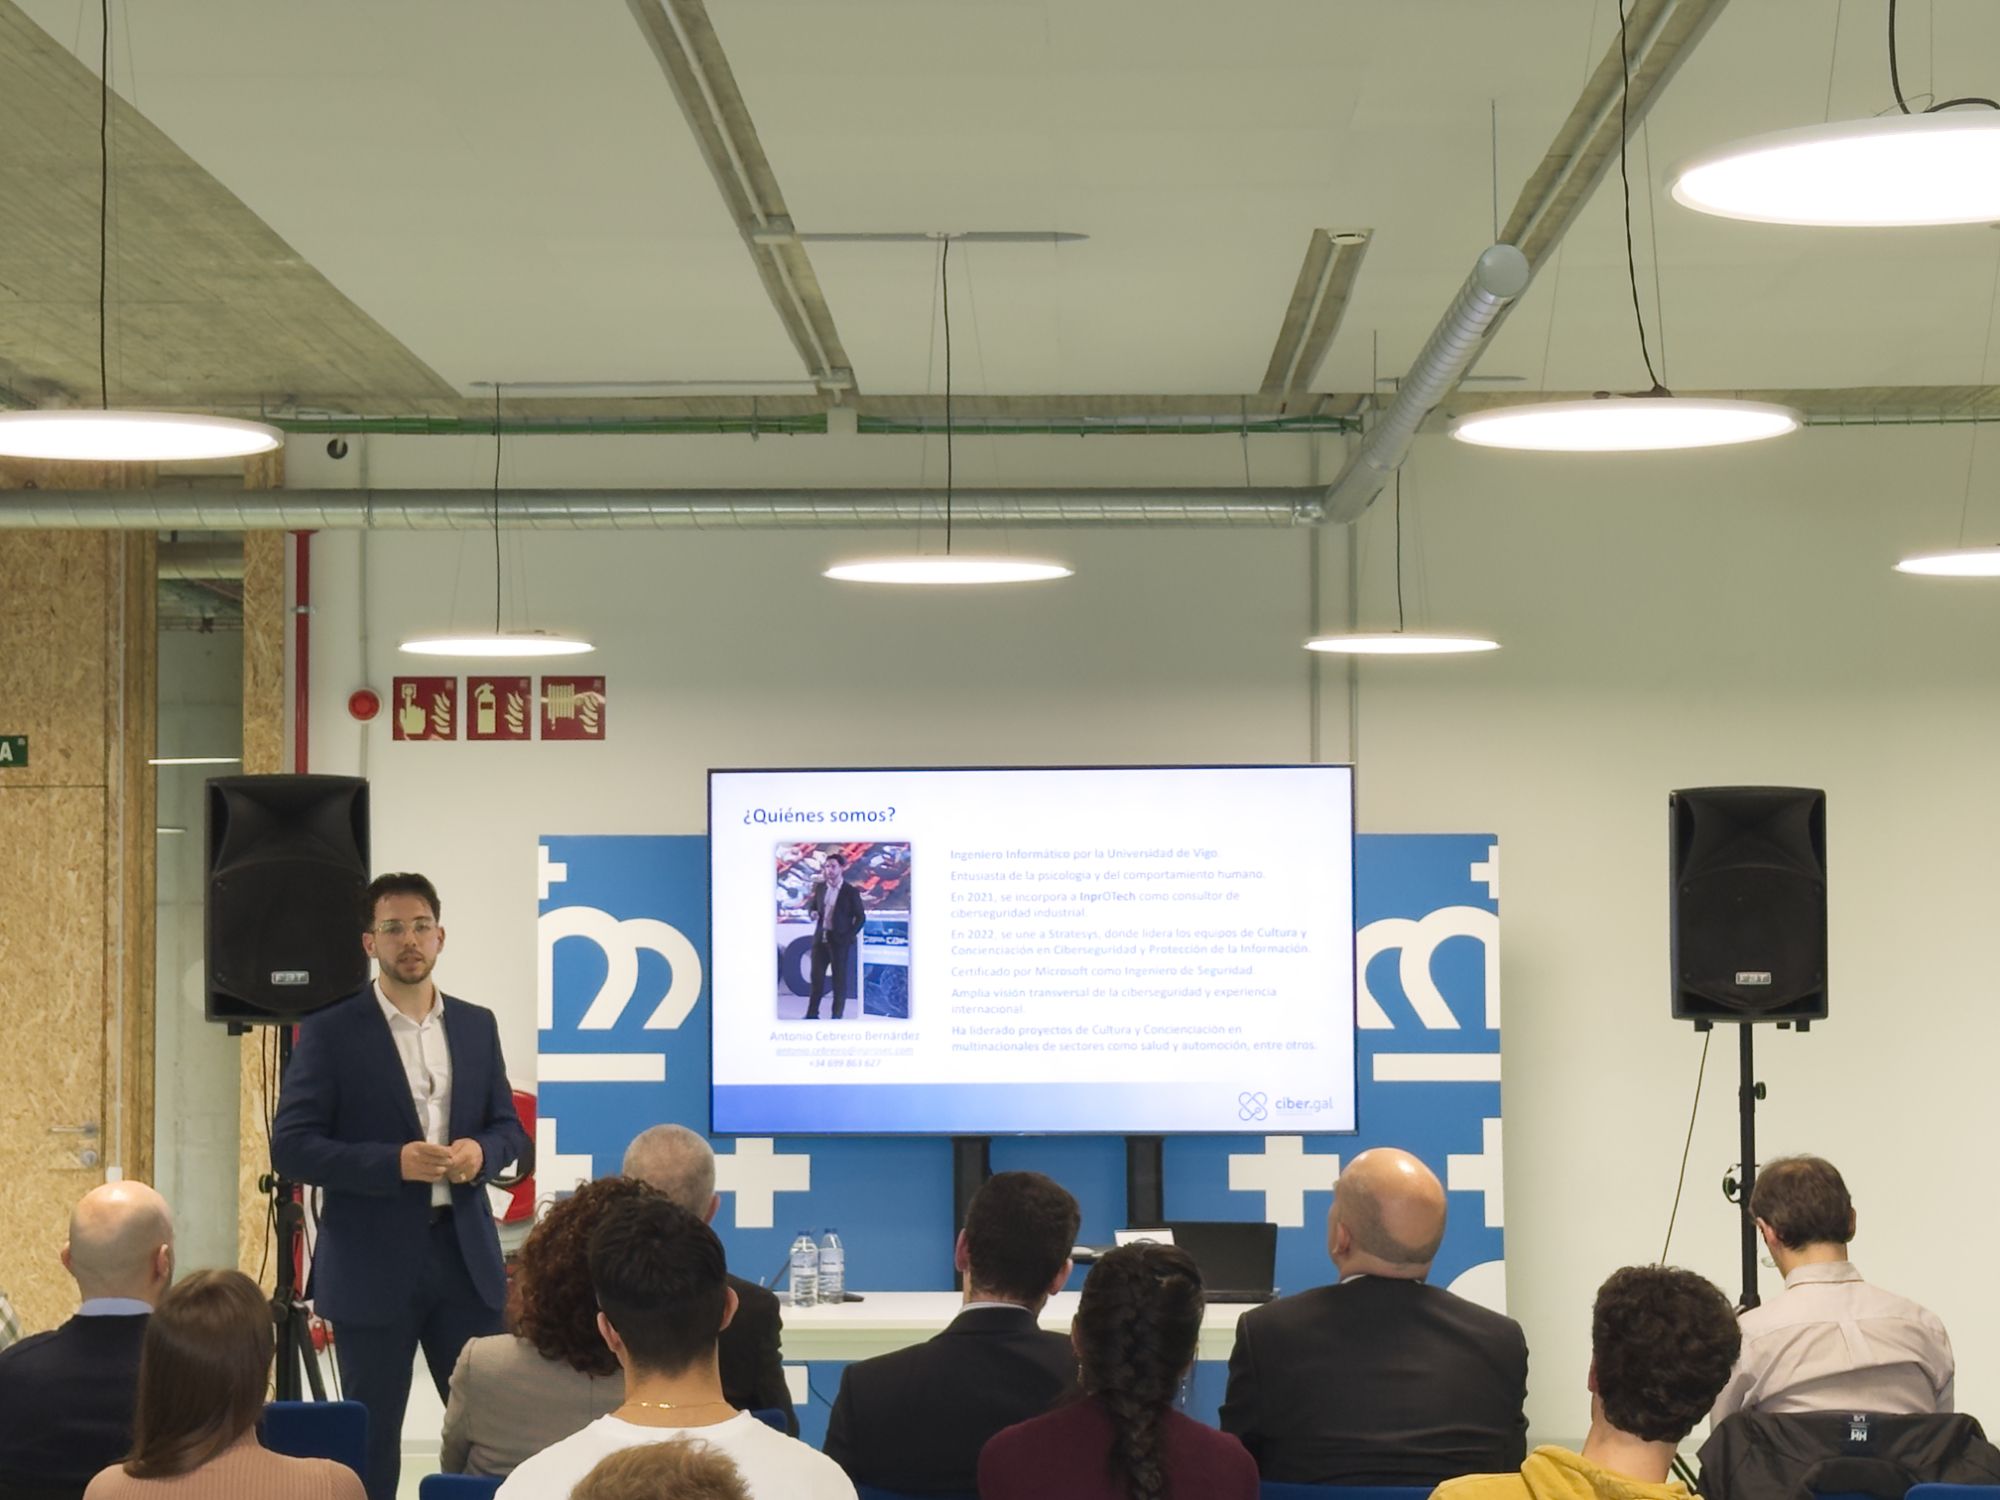
He participado como ponente en eventos del sector y universidades, y en televisión gallega. Estas son algunas de mis ponencias:
- AMTEGA · CyberSecurity Next Gen Leaders
- CIBERECO · Basic Security Posture Management (BSPM)
- CIBERGAL · El factor humano como primera línea de defensa
- CECOCIB · Ciberseguridad en entornos industriales
- CNTG · Introducción a la ciberseguridad para directivos
- ESEI · GDG · Ciberseguridad 4.0: protegiendo la industria del mañana
Techpaper: Estrategia para la prevención de fugas de información en entornos Microsoft →